Releases da CLI da OVHcloud são sequestradas para espalhar malware que rouba segredos
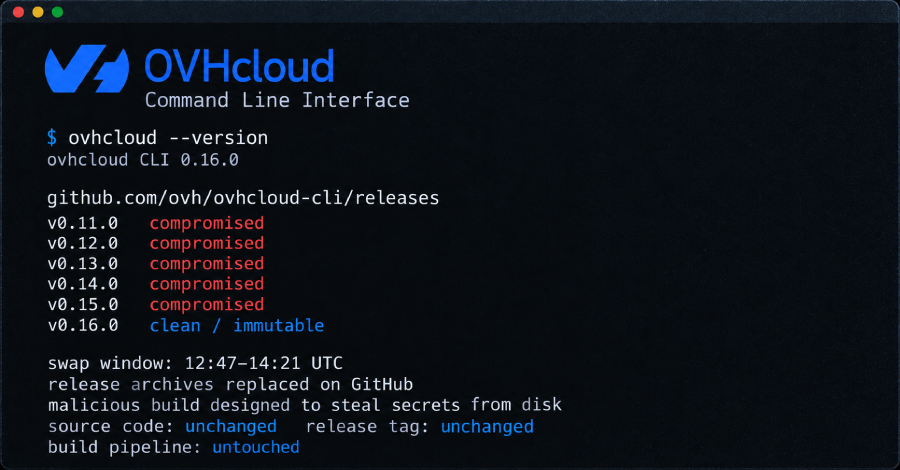
Um atacante assumiu a conta GitHub de um contribuidor e substituiu os arquivos de download de cinco releases da CLI da OVHcloud, transformando-os em uma build criada para roubar segredos armazenados nas máquinas infectadas. Os arquivos maliciosos ficaram no ar por até 94 minutos e atingiram quem instalou ou atualizou a ferramenta em macOS, Linux x86_64 ou arm64, ou Windows x86_64 nesse intervalo.
A OVHcloud removeu os pacotes adulterados e publicou a versão limpa v0.16.0 como uma release imutável. Quem pode ter executado uma build comprometida deve trocar todos os segredos armazenados no disco, não apenas as credenciais de API da OVHcloud.
Instalações via Homebrew, go install, Docker ou compilação a partir do código-fonte não foram expostas, mas o caso é um alerta forte sobre a cadeia de suprimentos como alvo prioritário.