Gamepad
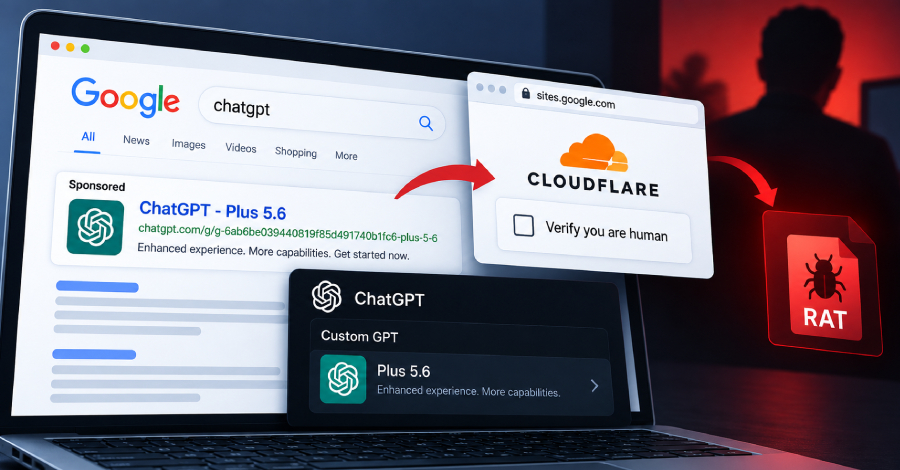
Uma campanha nova e bem montada está transformando o recurso de GPTs personalizados da OpenAI em arma. Pesquisadores da Huntress identificaram criminosos criando GPTs falsos chamados "Plus 5.6" que se passam por upgrades oficiais de assinatura do ChatGPT e empurram as vítimas para uma página no Google Sites com um CAPTCHA falso da Cloudflare. Se você seguir as instruções, uma isca ClickFix convence você a colar e executar um comando PowerShell malicioso na própria máquina.

O que vem depois é pesado. Um instalador MSI assinado abusa de um binário legítimo da Canon para carregar uma DLL maliciosa, extrai um loader criptografado escondido dentro de um arquivo de áudio .WAV e libera um trojan de acesso remoto completo. Esse RAT consegue acessar câmera, microfone e áudio do sistema, abrir sessões de área de trabalho remota, vasculhar arquivos e resolver seu servidor de comando e controle via DNS-over-HTTPS, ficando invisível nos logs de DNS locais. Pelo menos 40 usuários já foram infectados, muitas vezes após clicar em um resultado patrocinado na busca por "chatgpt".

A lição é direta: nunca execute comandos ou instaladores só porque um chatbot ou um CAPTCHA falso mandou, e confie apenas em fontes oficiais. Se proteger seu tráfego importa, ferramentas de privacidade como a ProtonVPN mantêm sua conexão criptografada e longe de infraestruturas suspeitas.

Hackers estão sequestrando GPTs falsos do ChatGPT para espalhar um RAT sorrateiro

Uma campanha nova e bem montada está transformando o recurso de GPTs personalizados da OpenAI em arma. Pesquisadores da Huntress identificaram criminosos criando GPTs falsos chamados "Plus 5.6" que se passam por upgrades oficiais de assinatura do ChatGPT e empurram as vítimas para uma página no Google Sites com um CAPTCHA falso da Cloudflare. Se você seguir as instruções, uma isca ClickFix convence você a colar e executar um comando PowerShell malicioso na própria máquina.

O que vem depois é pesado. Um instalador MSI assinado abusa de um binário legítimo da Canon para carregar uma DLL maliciosa, extrai um loader criptografado escondido dentro de um arquivo de áudio .WAV e libera um trojan de acesso remoto completo. Esse RAT consegue acessar câmera, microfone e áudio do sistema, abrir sessões de área de trabalho remota, vasculhar arquivos e resolver seu servidor de comando e controle via DNS-over-HTTPS, ficando invisível nos logs de DNS locais. Pelo menos 40 usuários já foram infectados, muitas vezes após clicar em um resultado patrocinado na busca por "chatgpt".

A lição é direta: nunca execute comandos ou instaladores só porque um chatbot ou um CAPTCHA falso mandou, e confie apenas em fontes oficiais. Se proteger seu tráfego importa, ferramentas de privacidade como a ProtonVPN mantêm sua conexão criptografada e longe de infraestruturas suspeitas.

Autor: Ivan Carlos

Publicado: 2026-09-30 13:10

Atualizado: 2026-09-30 13:10