Gamepad
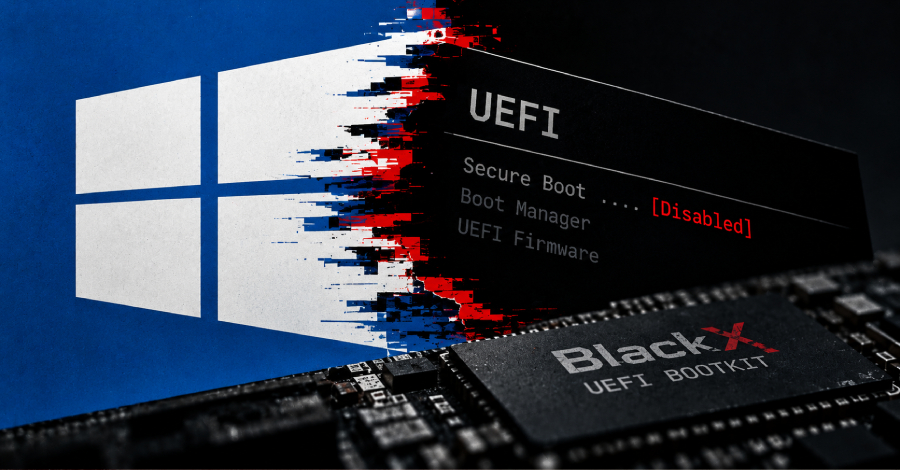
Pesquisadores de segurança revelaram o BlackX, um novo bootkit UEFI capaz de contornar o Secure Boot em sistemas Windows mesmo com o patch do Baton Drop aplicado, porque muitas organizações nunca concluíram as etapas manuais de revogação. A Kaspersky associa a campanha ao APT41, ligado à China, e afirma que o alvo são entidades diplomáticas na Ásia Central.

O BlackX segue o manual do famoso BlackLotus: explora a CVE-2022-21894, instala Machine Owner Keys e entrega um driver de kernel assinado projetado para interferir em soluções de segurança de endpoint. A lição é direta: aplicar patches não basta quando as listas de confiança do firmware ficam sem gestão.

Bootkit UEFI BlackX contorna o Secure Boot em sistemas Windows com patch

Pesquisadores de segurança revelaram o BlackX, um novo bootkit UEFI capaz de contornar o Secure Boot em sistemas Windows mesmo com o patch do Baton Drop aplicado, porque muitas organizações nunca concluíram as etapas manuais de revogação. A Kaspersky associa a campanha ao APT41, ligado à China, e afirma que o alvo são entidades diplomáticas na Ásia Central.

O BlackX segue o manual do famoso BlackLotus: explora a CVE-2022-21894, instala Machine Owner Keys e entrega um driver de kernel assinado projetado para interferir em soluções de segurança de endpoint. A lição é direta: aplicar patches não basta quando as listas de confiança do firmware ficam sem gestão.

Autor: Ivan Carlos

Publicado: 2026-10-23 17:10

Atualizado: 2026-10-23 17:10