
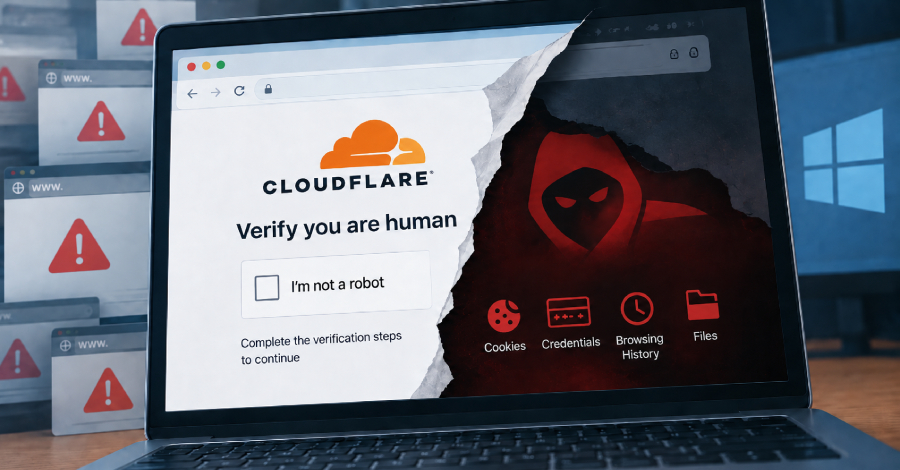
Mais de 100 sites sequestrados falsificam verificações da Cloudflare para instalar o malware LunexStealer
A CERT-UA revelou uma campanha gigantesca escondida atrás de mais de 100 sites comprometidos, todos contaminados com JavaScript malicioso para distribuir um ladrão de informações chamado LunexStealer. A operação, rastreada como UAC-0277, foi identificada em setembro de 2026 e se disfarça como uma verificação de humanidade da Cloudflare.
O truque é brutal pela simplicidade. O visitante é instruído a executar um comando para provar que é humano, e esse comando baixa silenciosamente um pacote MSI malicioso de um servidor remoto. Os atacantes ainda usam contratos inteligentes nas redes Polygon e Ethereum para buscar seus domínios, o que torna qualquer derrubada um verdadeiro pesadelo.
São três variantes do MSI, e a mais perigosa cega softwares de segurança usando um driver AMD vulnerável e dribla as defesas do Windows. Depois de entrar, o LunexStealer instala uma extensão falsa de editor do Word que rouba cookies, credenciais e histórico de navegação, além de controlar o navegador à distância. Fique atento, restrinja a instalação de extensões e nunca cole comandos de estranhos no Executar.
Se você quer uma camada real de privacidade entre você e a web, vale conhecer o ProtonVPN: https://pad.vg/vpn