
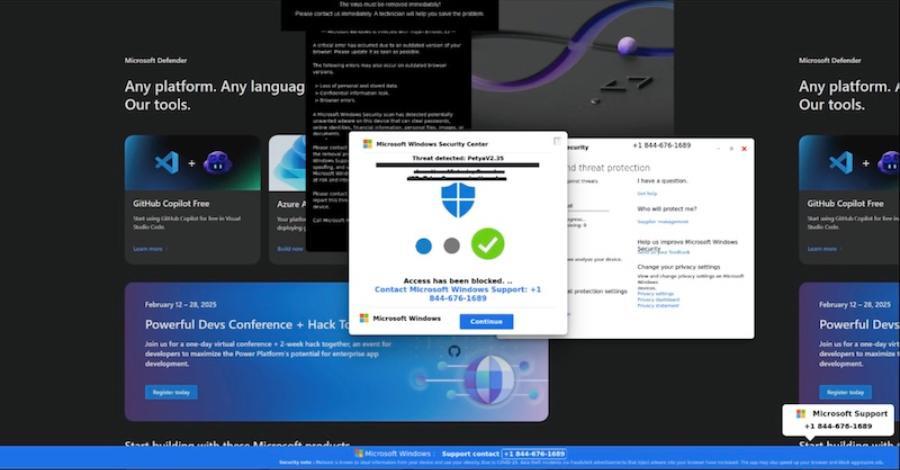
Help TDS exposto: mais de 20 mil domínios no Cloudflare Pages empurram vítimas para golpes de suporte técnico
Um enorme sistema de distribuição de tráfego chamado Help TDS foi ligado a um programa de afiliados em russo chamado Hotejka, e pesquisadores afirmam que a operação sequestra sites comprometidos silenciosamente desde pelo menos 2017. As descobertas mais recentes apontam mais de 20 mil domínios no Cloudflare Pages usados como isca, com as vítimas passando por fingerprinting e filtragem geográfica antes de cair em falsos alertas de segurança da Microsoft.
O golpe é brutal pela simplicidade. Uma tela cheia travando o navegador avisa que o Windows foi desativado, manda o usuário não reiniciar e empurra a pessoa a ligar para um suporte falso. Quando alguém liga, o operador convence a vítima a instalar uma ferramenta de acesso remoto como o Ultraviewer, entregando o controle total da máquina e abrindo a porta para exploração repetida, instalação de malware e revenda de tráfego.
Os pesquisadores rastreiam o caminho até o ROI777 e a antiga campanha Operation Prowli, que minerava criptomoedas em servidores invadidos antes de se renomear como o Help TDS de hoje. O roteiro é o mesmo: comprar tráfego de invasores de sites, injetar plugins maliciosos de WordPress e vender os cliques para quem paga mais. É um lembrete de que os cantos mais sombrios da internet raramente somem, apenas mudam de nome.