Falha crítica no PHP para Windows permite execução de código: atualize agora
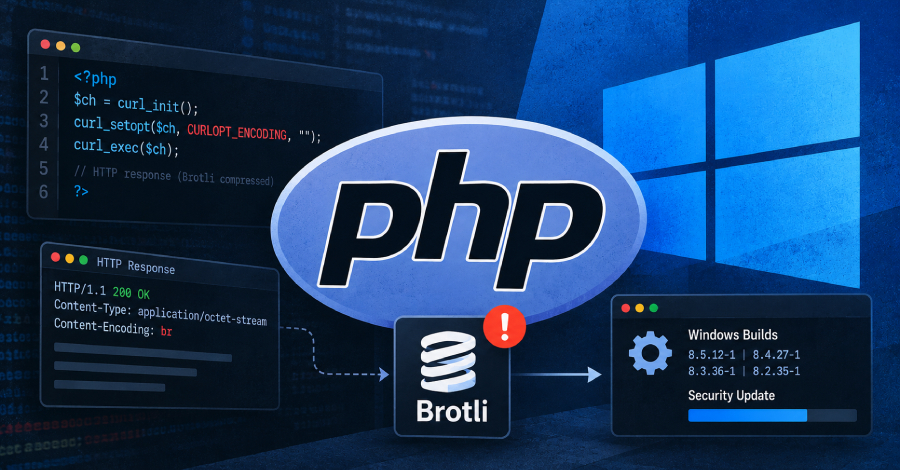
O PHP liberou uma segunda atualização de segurança para Windows em apenas cinco dias, corrigindo uma falha crítica na compressão Brotli (CVE-2026-111497) que pode corromper a memória e permitir que atacantes executem código malicioso. A vulnerabilidade é acessível pela descompressão automática do cURL, que muitas bibliotecas de clientes HTTP, como o Guzzle, ativam por padrão, expondo inúmeras aplicações PHP.
O Google classifica a falha como 9,2 de 10 na escala CVSS 4.0, e embora nenhuma exploração ativa tenha sido registrada até agora, especialistas em segurança pedem ação imediata. Pacotes reconstruídos para PHP 8.2 a 8.5 já estão disponíveis — os usuários devem verificar o número de compilação com '-1' e o hash SHA-256. Até a correção, desative a descompressão automática do Brotli em clientes HTTP para reduzir o risco.