Gangues de ransomware agora deixam agentes de IA executarem a invasão enquanto um humano só aprova
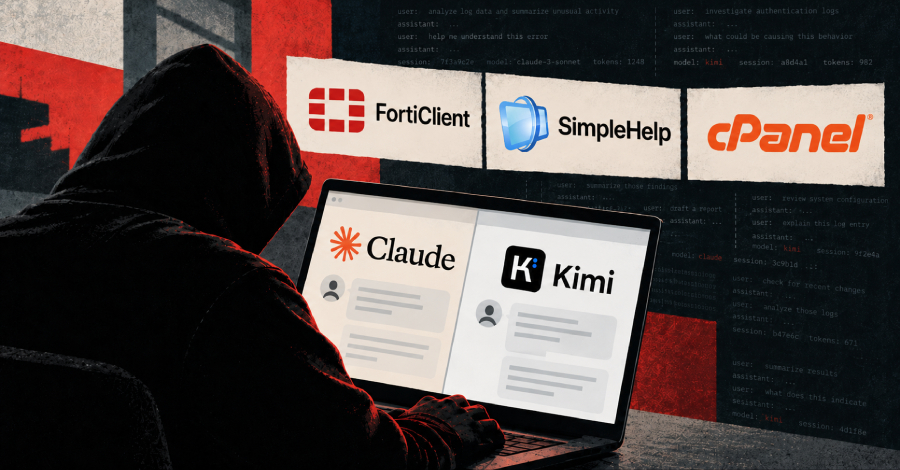
Pesquisadores de segurança acabaram de revelar uma das mudanças mais inquietantes do crime digital moderno: um ecossistema de intrusão movido a inteligência artificial operado por afiliados dos grupos de ransomware INC e The Gentlemen. No centro de tudo está o framework Phantom, uma kill chain autônoma de red team que permite a um operador humano escrever um prompt específico da vítima e deixar modelos comerciais de IA executarem a invasão etapa por etapa.
A infraestrutura exposta entrega os detalhes sem filtro. Mais de 8.257 mensagens em 133 sessões, um arsenal com 18 módulos de habilidade, 32 servidores de protocolo de contexto de modelo, implantes polimórficos e um framework SOCKS reverso usado para tunelar os dados roubados. Os operadores atacaram dispositivos de borda e acesso remoto em escala, incluindo FortiClient EMS, SimpleHelp, cPanel e gateways de VPN, e depois usaram reutilização de credenciais para abrir de uma vez VPN, servidores, backup e camadas de gestão de segurança.
Cerca de 62 organizações foram alvo, mais da metade nos Estados Unidos, com foco em manufatura, energia, saúde, finanças, jurídico e áreas executivas. A lição é dura: IA não é mais curiosidade no arsenal dos atacantes, é a camada de operação. Feche dispositivos de borda expostos, elimine a reutilização de senhas, segmente a rede e trate ferramentas de privacidade como higiene básica para qualquer equipe que acesse sistemas remotamente.