Gamepad
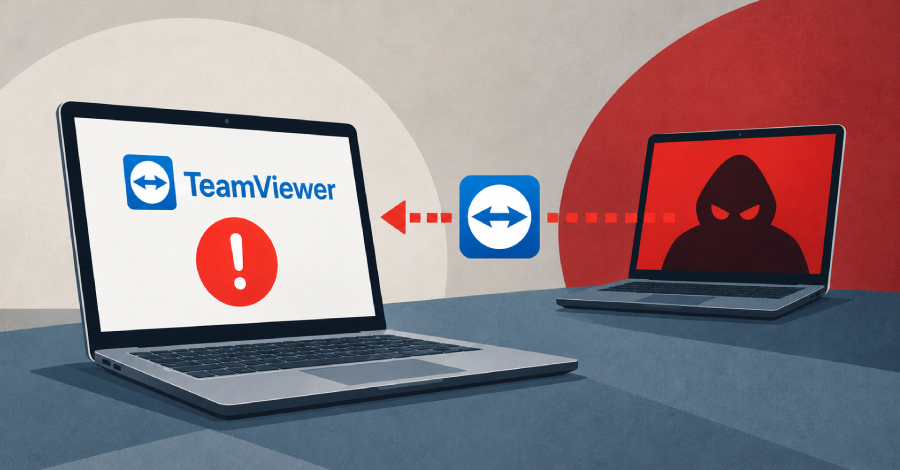
Uma falha de alta severidade recém-corrigida no TeamViewer inverte a lógica do suporte remoto: a máquina host à qual você se conecta pode derrubar seu cliente viewer e, no Windows, potencialmente executar código malicioso no seu computador. A vulnerabilidade, rastreada como CVE-2026-111585 com pontuação CVSS 8.8, afeta o TeamViewer Full Client no Windows, Linux e macOS, a edição Windows Portable e o aplicativo Android Remote Control em todas as versões anteriores à 15.83. Nenhuma senha é necessária além de aceitar a sessão, e o ataque funciona na configuração padrão.

O pesquisador de segurança Omri Dar, da Remedio, publicou uma análise técnica em 29 de outubro mostrando como um valor manipulado de tamanho de tela causa um estouro de memória. O TeamViewer lançou a versão 15.83 para corrigir essa e outras duas falhas de alta severidade, além de um boletim complementar para os add-ons de Remote Management. A empresa diz não ter conhecimento de exploração ativa, mas a única solução é atualizar imediatamente. Se você depende de acesso remoto, aplique o patch agora e considere adicionar uma camada extra de privacidade com o ProtonVPN.

Falha no TeamViewer permite que o computador controlado ataque você de volta

Uma falha de alta severidade recém-corrigida no TeamViewer inverte a lógica do suporte remoto: a máquina host à qual você se conecta pode derrubar seu cliente viewer e, no Windows, potencialmente executar código malicioso no seu computador. A vulnerabilidade, rastreada como CVE-2026-111585 com pontuação CVSS 8.8, afeta o TeamViewer Full Client no Windows, Linux e macOS, a edição Windows Portable e o aplicativo Android Remote Control em todas as versões anteriores à 15.83. Nenhuma senha é necessária além de aceitar a sessão, e o ataque funciona na configuração padrão.

O pesquisador de segurança Omri Dar, da Remedio, publicou uma análise técnica em 29 de outubro mostrando como um valor manipulado de tamanho de tela causa um estouro de memória. O TeamViewer lançou a versão 15.83 para corrigir essa e outras duas falhas de alta severidade, além de um boletim complementar para os add-ons de Remote Management. A empresa diz não ter conhecimento de exploração ativa, mas a única solução é atualizar imediatamente. Se você depende de acesso remoto, aplique o patch agora e considere adicionar uma camada extra de privacidade com o ProtonVPN.

Autor: Ivan Carlos

Publicado: 2026-10-30 14:10

Atualizado: 2026-10-30 14:10