Gamepad
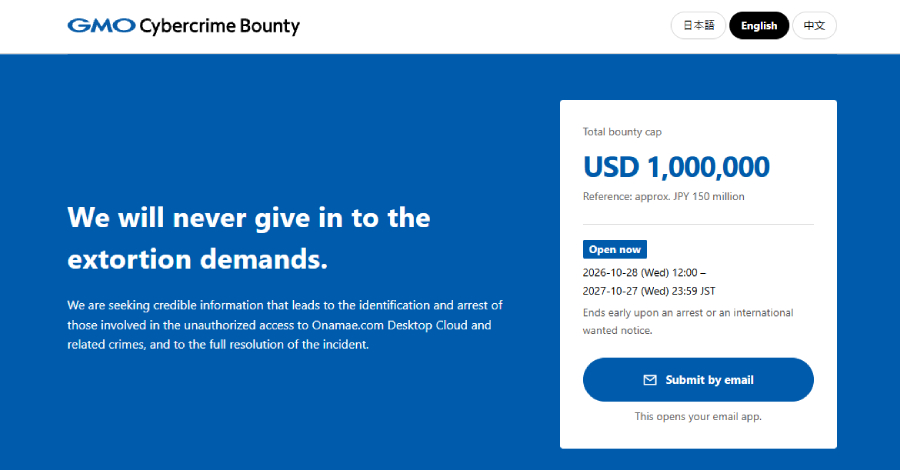
O GMO Internet Group, do Japão, virou o jogo contra a extorsão digital. Em vez de ceder a uma exigência de resgate de cerca de US$ 50 milhões, a empresa está oferecendo até US$ 1 milhão para quem ajudar as autoridades a identificar e prender os atacantes por trás da invasão ao serviço Onamae.com Desktop Cloud. A GMO contabiliza 26.739 servidores como potencialmente afetados, embora destaque que esse não é o número de invasões confirmadas.

O impacto é grave. A nuvem hospedava máquinas Windows usadas para operações de câmbio, e credenciais de clientes, incluindo senhas salvas no MetaTrader 4 e 5, podem ter sido expostas. Corretoras como a OANDA Japan já confirmaram logins e negociações não autorizadas em algumas contas de clientes, o que gerou uma corrida para bloquear as operações afetadas.

Os atacantes ameaçaram continuar manipulando contas, publicar dados de clientes e lançar ransomware, mas a GMO não recuou. As denúncias podem ser anônimas, em japonês, inglês ou chinês, e o programa GMO Cybercrime Bounty segue aberto até uma prisão, um alerta internacional de procurado ou outubro de 2027. É um lembrete forte de que logins de negociação roubados podem mover dinheiro real em segundos, e que ceder à extorsão só alimenta esse ciclo.

GMO recusa resgate de US$ 50 milhões e oferece US$ 1 milhão para caçar os hackers

O GMO Internet Group, do Japão, virou o jogo contra a extorsão digital. Em vez de ceder a uma exigência de resgate de cerca de US$ 50 milhões, a empresa está oferecendo até US$ 1 milhão para quem ajudar as autoridades a identificar e prender os atacantes por trás da invasão ao serviço Onamae.com Desktop Cloud. A GMO contabiliza 26.739 servidores como potencialmente afetados, embora destaque que esse não é o número de invasões confirmadas.

O impacto é grave. A nuvem hospedava máquinas Windows usadas para operações de câmbio, e credenciais de clientes, incluindo senhas salvas no MetaTrader 4 e 5, podem ter sido expostas. Corretoras como a OANDA Japan já confirmaram logins e negociações não autorizadas em algumas contas de clientes, o que gerou uma corrida para bloquear as operações afetadas.

Os atacantes ameaçaram continuar manipulando contas, publicar dados de clientes e lançar ransomware, mas a GMO não recuou. As denúncias podem ser anônimas, em japonês, inglês ou chinês, e o programa GMO Cybercrime Bounty segue aberto até uma prisão, um alerta internacional de procurado ou outubro de 2027. É um lembrete forte de que logins de negociação roubados podem mover dinheiro real em segundos, e que ceder à extorsão só alimenta esse ciclo.

Autor: Ivan Carlos

Publicado: 2026-10-28 06:10

Atualizado: 2026-10-28 06:10