eMudhra deixa negócio global de SSL/TLS após oito chaves intermediárias de CA facilmente adivinháveis exporem crise de confiança
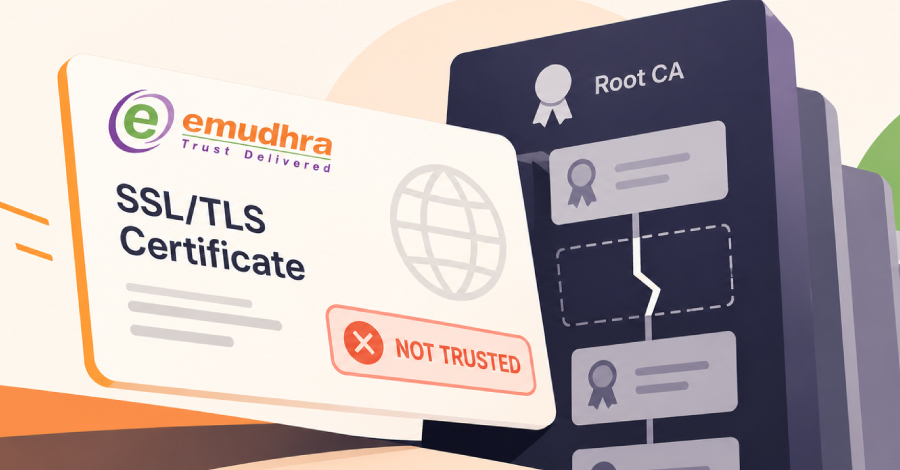
Uma grande reviravolta na confiança da web está abalando o sistema de certificados. A eMudhra, autoridade certificadora indiana, está saindo do negócio global de SSL/TLS depois que um pesquisador recuperou as chaves privadas de oito certificados intermediários de CA. As chaves deveriam ser números aleatórios enormes, mas todas as oito ficaram abaixo de 256, tornando-as trivialmente adivinháveis.
Chrome e Firefox agiram rápido para parar de confiar na raiz afetada, e o Google está dizendo aos operadores de sites que instalem novos certificados TLS de outra hierarquia de PKI imediatamente. Cerca de 30.800 certificados não expirados estavam encadeados à raiz em 21 de outubro, com 99,9% emitidos via InCommon para a comunidade de ensino superior. A eMudhra afirma que seus sistemas não foram invadidos e que as chaves fracas nunca foram usadas para emitir certificados de sites, mas as consequências já forçam milhares de detentores de certificados a migrar.
O episódio levanta questões difíceis sobre supervisão de autoridades certificadoras, automação e a fragilidade da confiança na internet. Cornell está recomendando certificados RSA em vez de ECC, algumas organizações miram o Let's Encrypt, e a Mozilla ainda avalia a confiança na raiz G1 da eMudhra. Para quem se preocupa com privacidade e segurança, é um lembrete forte de que a confiança online depende de gestão rigorosa de chaves e escrutínio independente.