
Falhas em certificados podem custar mais de US$ 250 mil às empresas, e prazos de 47 dias estão chegando
Um novo relatório da DigiCert mostra que falhas em certificados deixaram de ser um pequeno incômodo de TI para se tornar uma ameaça capaz de derrubar serviços críticos e gerar custos enormes. Quase uma em cada quatro organizações afirmou que seu pior incidente com certificados custou mais de US$ 250 mil, com 34% sofrendo uma paralisação por certificado expirado e 40% relatando indisponibilidade ligada à má gestão de certificados.
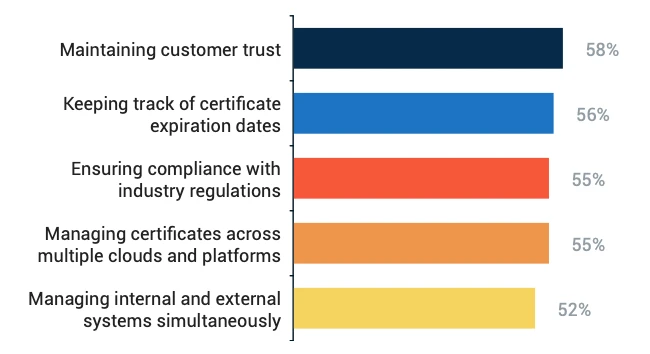
A pressão só vai aumentar. O CA/Browser Forum caminha para certificados TLS públicos de 47 dias até 2029, forçando as equipes a renovar mais de oito vezes com mais frequência e a realizar 40 vezes mais validações de domínio. Com 52% já tendo dificuldades para gerenciar certificados em múltiplas nuvens e plataformas, planilhas e lembretes de calendário estão prestes a se tornar obsoletos.
A resposta, defendem os especialistas, é a automação. O gerenciamento automatizado do ciclo de vida de certificados já é a terceira maior prioridade em segurança cibernética, mas apenas 10% das empresas têm automação totalmente implementada. Sistemas legados, orçamentos apertados e falta de especialização seguem como barreiras, mas a mensagem é clara: saiba cada certificado que possui e automatize antes que uma expiração esquecida vire uma paralisação de negócios.