Gamepad
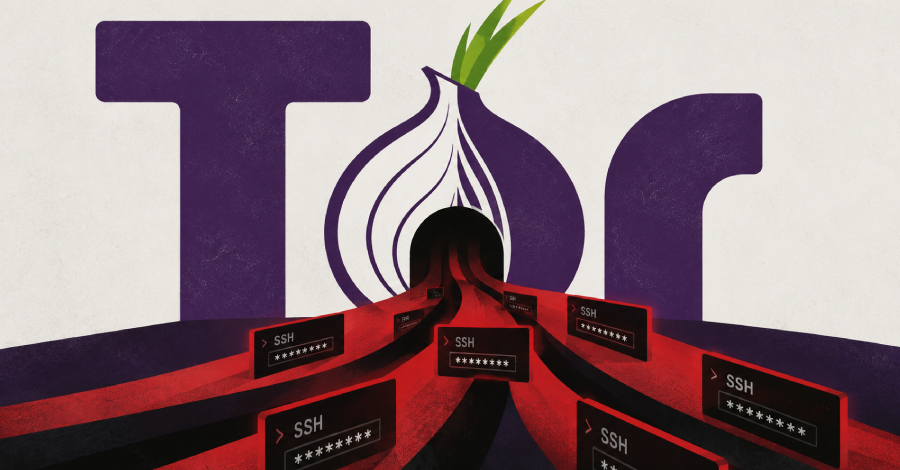
Um ataque coordenado transformou mais de 300 relays de saída do Tor em pontos de interceptação no início de outubro, redirecionando conexões SSH para servidores criados para capturar senhas de login. A campanha durou de 1 a 5 de outubro e atingiu apenas logins SSH por senha feitos via Tor depois que o usuário aceitou uma chave de host desconhecida.

O Tor Project começou a sinalizar os relays maliciosos em 4 de outubro e, até 5 de outubro, nenhum deles permanecia no consenso da rede. Quem aceitou uma chave de host alterada ou desconhecida via Tor nesse período deve tratar a senha como roubada, trocá-la imediatamente e verificar o servidor em busca de sinais de comprometimento. Logins SSH por chave não foram expostos da mesma forma.

Ataques sequestraram mais de 300 relays de saída do Tor para roubar senhas SSH

Um ataque coordenado transformou mais de 300 relays de saída do Tor em pontos de interceptação no início de outubro, redirecionando conexões SSH para servidores criados para capturar senhas de login. A campanha durou de 1 a 5 de outubro e atingiu apenas logins SSH por senha feitos via Tor depois que o usuário aceitou uma chave de host desconhecida.

O Tor Project começou a sinalizar os relays maliciosos em 4 de outubro e, até 5 de outubro, nenhum deles permanecia no consenso da rede. Quem aceitou uma chave de host alterada ou desconhecida via Tor nesse período deve tratar a senha como roubada, trocá-la imediatamente e verificar o servidor em busca de sinais de comprometimento. Logins SSH por chave não foram expostos da mesma forma.

Autor: Ivan Carlos

Publicado: 2026-10-21 09:10

Atualizado: 2026-10-21 09:10