Gamepad
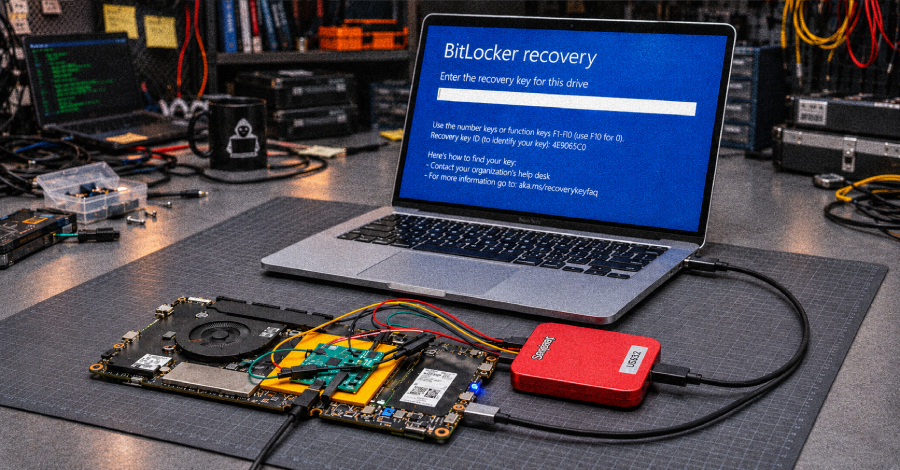
Pesquisadores da Technische Universität Berlin demonstraram um ataque físico que reinicia os contadores de bloqueio do TPM em alguns PCs AMD e Intel, transformando PINs curtos do Windows Hello e do BitLocker em segredos adivinháveis. Em testes de laboratório, um PIN Hello de quatro dígitos caiu em 57 minutos e um PIN BitLocker de seis dígitos em menos de sete minutos após repetidos reinícios de contador.

A causa raiz está nas implementações de TPM por firmware e nos chips de flash: o firmware da AMD não verifica se os contadores monotônicos protegidos contra replay realmente aumentaram, enquanto alguns chips Winbond podem vazar sua chave de assinatura por meio de um glitch de tensão. A AMD confirmou a falha de firmware e planeja correções para a maioria dos chips afetados entre novembro e fevereiro de 2027, mas os pesquisadores dizem que sistemas baseados em Winbond podem precisar de um novo design de chip.

Até os patches chegarem, o conselho prático é direto: adicione pelo menos dois dígitos aos PINs do Hello e do BitLocker, especialmente em notebooks que saem de fábrica com padrões curtos. A pesquisa também levanta uma questão maior sobre confiar TPMs por firmware para criptografia de dispositivo e login único quando o acesso físico faz parte do modelo de ameaça.

Bypass do bloqueio do TPM quebra PINs do Windows Hello e BitLocker em horas, não anos

Pesquisadores da Technische Universität Berlin demonstraram um ataque físico que reinicia os contadores de bloqueio do TPM em alguns PCs AMD e Intel, transformando PINs curtos do Windows Hello e do BitLocker em segredos adivinháveis. Em testes de laboratório, um PIN Hello de quatro dígitos caiu em 57 minutos e um PIN BitLocker de seis dígitos em menos de sete minutos após repetidos reinícios de contador.

A causa raiz está nas implementações de TPM por firmware e nos chips de flash: o firmware da AMD não verifica se os contadores monotônicos protegidos contra replay realmente aumentaram, enquanto alguns chips Winbond podem vazar sua chave de assinatura por meio de um glitch de tensão. A AMD confirmou a falha de firmware e planeja correções para a maioria dos chips afetados entre novembro e fevereiro de 2027, mas os pesquisadores dizem que sistemas baseados em Winbond podem precisar de um novo design de chip.

Até os patches chegarem, o conselho prático é direto: adicione pelo menos dois dígitos aos PINs do Hello e do BitLocker, especialmente em notebooks que saem de fábrica com padrões curtos. A pesquisa também levanta uma questão maior sobre confiar TPMs por firmware para criptografia de dispositivo e login único quando o acesso físico faz parte do modelo de ameaça.

Autor: Ivan Carlos

Publicado: 2026-11-18 11:10

Atualizado: 2026-11-18 11:10