
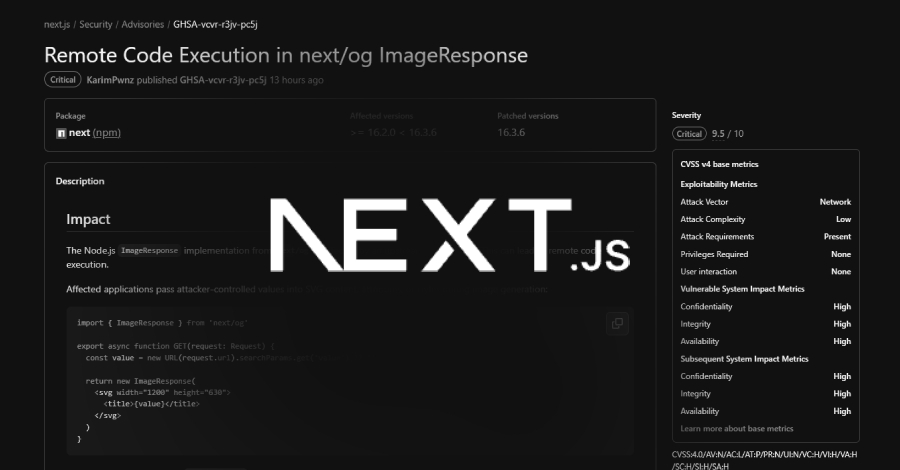
Falha crítica no Next.js transforma um SVG manipulado em execução de código no servidor
Uma vulnerabilidade crítica no Next.js, catalogada como CVE-2026-94545 com nota CVSS 9.5, permite que atacantes executem código no servidor por meio do ImageResponse, o recurso que gera imagens de Open Graph e outras prévias sociais. O problema surge quando uma aplicação injeta valores controlados pelo atacante, como texto lido da URL da requisição, no layout da imagem. O Satori, biblioteca que converte esse layout em SVG antes de gerar o PNG final, não escapava certos valores, então uma string construída com cuidado podia ser interpretada como código SVG em vez de texto puro.
A falha atinge o Next.js 16.2.0 até 16.3.5 quando o ImageResponse roda no runtime Node.js, que é o padrão. A versão Edge não é afetada, e o Next.js 15 também não. A Vercel corrigiu em 22 de setembro na versão 16.3.6, e a linha 15.5 ganhou reforço extra de segurança na 15.5.26. Quem usa o Satori direto deve atualizar para 0.33.5.
Ainda não há relatos públicos de ataques nem código de exploração divulgado, mas a janela é concreta: as versões vulneráveis saem desde março. Se a atualização completa precisar esperar, mantenha qualquer valor controlado pelo usuário fora do conteúdo, dos atributos e dos estilos SVG renderizados pelo ImageResponse no Node.js, e confira a versão na mão em vez de confiar no npm audit, que não sinalizou a release vulnerável 16.3.5. Travar uma stack moderna fica bem mais fácil quando o tráfego e as conexões do time seguem criptografados, e uma VPN confiável conquista seu espaço nessa configuração.