44 agentes de IA conduziram uma campanha de hacking completa contra o Japão, e isso muda tudo na defesa cibernética
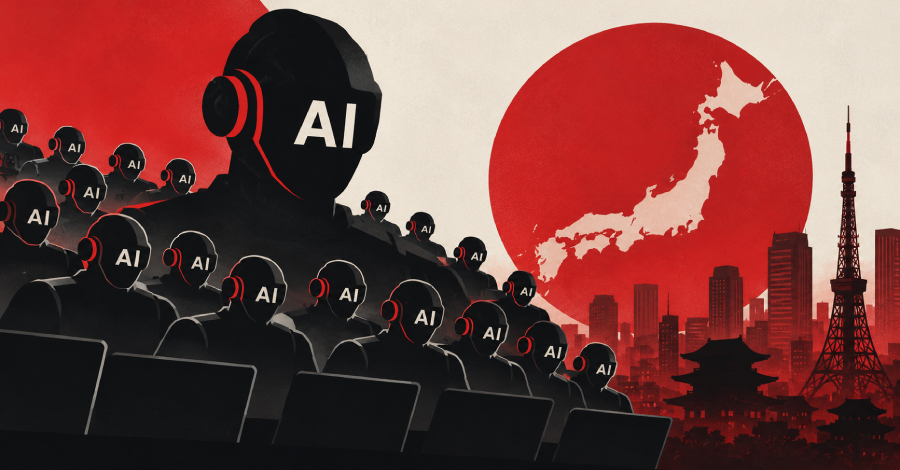
Pesquisadores da TrendAI revelaram algo que parece ficção científica, mas já é realidade: uma plataforma open-source de testes de invasão chamada CyberStrikeAI foi usada para orquestrar 44 agentes autônomos de IA ao longo de todo o ciclo de ataque, da reconhecimento e descoberta de vulnerabilidades à exploração, comando e controle, persistência, exfiltração de dados e até relatórios automatizados.
Ao menos 19 organizações foram sondadas em poucos dias, sendo pelo menos 16 no Japão. A plataforma gerou páginas de login falsas localizadas em japonês e produziu relatórios padronizados de evidências, um sinal claro de que se tratava de um fluxo estruturado e repetível, não do trabalho improvisado de um único operador.
Dois outros conjuntos de intrusões mostram como a IA está sendo acoplada à experiência humana: em um deles, um LLM acelerou o planejamento e o desenvolvimento de ferramentas enquanto os atacantes buscavam capacidade de inferência barata; no outro, a IA teve papel apenas de apoio na criação de scripts contra dispositivos de borda da Cisco, Citrix, F5 e Yamaha. O relatório de defesa digital da Microsoft de 2026 aponta que o tempo mediano entre a descoberta de uma falha e sua armaização caiu para bem menos de 24 horas. A conclusão é direta: a força de trabalho dos atacantes ficou maior, mais rápida e incansável, o que torna obrigatório blindar infraestruturas expostas e proteger a própria privacidade.