
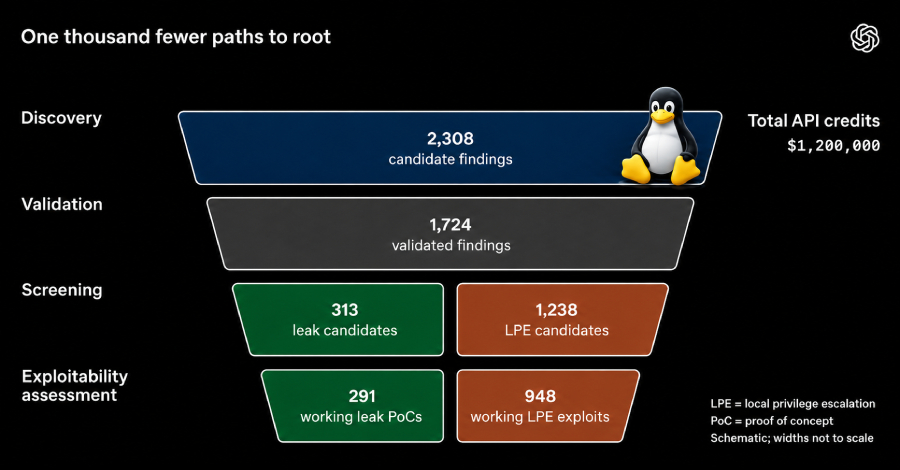
Pipeline de IA da OpenAI gerou 948 exploits de root no Linux em 30 horas por US$ 1,2 milhão
A OpenAI revelou um pipeline agêntico de IA que, em uma única execução de 30 horas, analisou 2.308 achados candidatos no kernel do Linux, reproduziu dinamicamente 1.724 vulnerabilidades e gerou 948 exploits funcionais de escalação local de privilégios — tudo por US$ 1.213.430 em créditos de API, ou cerca de US$ 1.279 por exploit.
O fluxo cobre descoberta, validação dinâmica, avaliação de explorabilidade, geração de patches e revisão humana, e os agentes teriam descoberto e usado pelo menos 10 técnicas inéditas de exploração no Linux, incluindo novos métodos de object spraying, truques de page grooming e caminhos de escalação de privilégios baseados apenas em dados. O trabalho amplia os 24 exploits LPE que o modelo GPT-5.5-Cyber da OpenAI já havia encontrado em junho de 2026.
O ponto central é a corrida armamentista que isso representa. O Google Threat Intelligence Group aponta que as divulgações mensais de vulnerabilidades mais que dobraram, de 5.045 em janeiro de 2026 para 10.740 em agosto de 2026, enquanto as classificadas como alto risco cresceram 167%. O NCSC do Reino Unido alerta que ferramentas de IA para ciberataques quase certamente impulsionaram a descoberta de zero-days — um recado direto para quem precisa reforçar a própria exposição agora.