
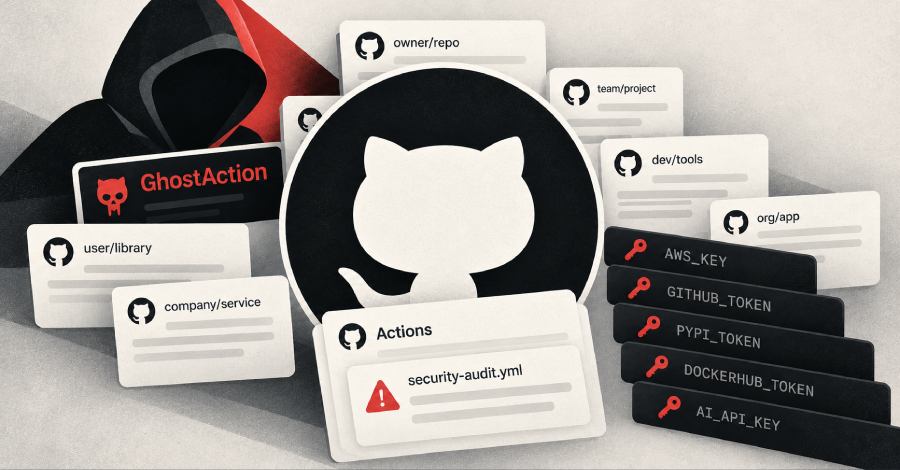
Ataque de cadeia de suprimentos GhostAction atinge 1.900 contas do GitHub e 30.000 repositórios
Uma campanha massiva de roubo de credenciais acaba de escalar e deve deixar todo desenvolvedor em alerta máximo. O GhostAction comprometeu cerca de 1.900 contas do GitHub e está mirando mais de 30.000 repositórios, segundo a GitGuardian, com um pico observado em 8 e 9 de outubro de 2026.
Os atacantes injetam workflows maliciosos do GitHub Actions com nomes como security-audit.yml ou github_actions_security.yml e, usando tokens de acesso pessoal roubados, buscam segredos de CI/CD, credenciais de nuvem, tokens do npm, PyPI e DockerHub, além de chaves de API de provedores de IA. O GitHub começou a bloquear o workflow malicioso em 9 de outubro, impedindo duas ondas posteriores de extrair segredos, mas a campanha segue evoluindo e aposta em credenciais não rotacionadas. Rotacione tokens, audite workflows e reforce o acesso aos repositórios agora.