Falha crítica no Pillow permite execução de código via imagens manipuladas
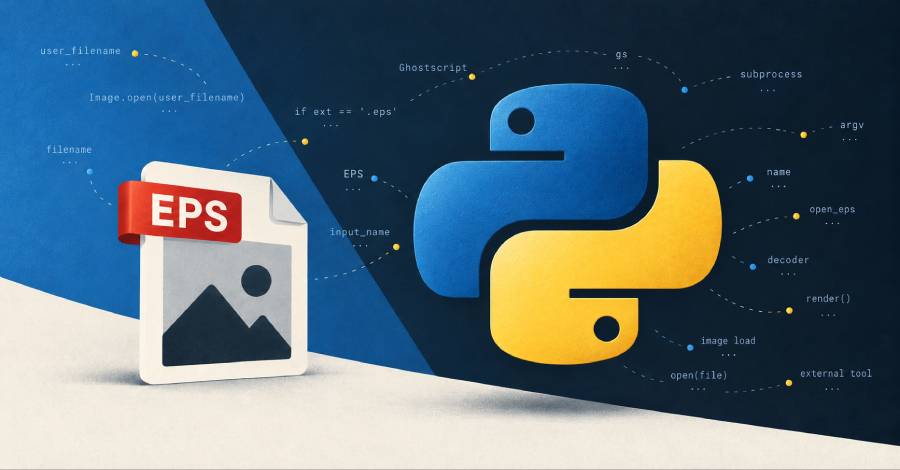
O Pillow, biblioteca de imagens presente em incontáveis projetos Python, carrega uma falha crítica de segurança que pode transformar um arquivo EPS manipulado em execução remota de código. A vulnerabilidade, registrada como CVE-2026-112900, explora o modo como o Pillow repassa nomes de arquivos ao Ghostscript e afeta versões da 2.6.0 até a 12.3.0. Com cerca de 436 milhões de downloads mensais, o alcance do problema é gigantesco.
Os mantenedores lançaram o Pillow 13.0.0 com correções para essa e outras falhas graves, incluindo problemas de corrupção de memória em JPEG e TIFF. Ainda não há ataques ativos conhecidos, mas equipes devem atualizar imediatamente e reconstruir containers ou imagens base que empacotem versões antigas. Mantenha o Ghostscript fora de hosts que processam uploads não confiáveis e nunca passe nomes de arquivos controlados pelo usuário para Image.open().