
Ataques de LLMjacking podem gerar US$ 1 milhão em faturas de nuvem antes de as empresas perceberem
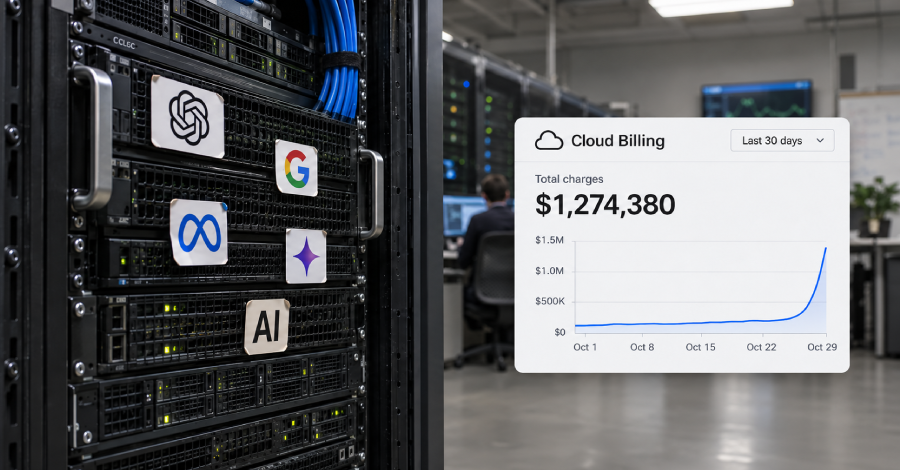
Pesquisadores de segurança do Google e da Mandiant estão alertando sobre o LLMjacking, um ataque que sequestra o acesso corporativo a grandes modelos de linguagem e transforma chaves de API roubadas em faturas de nuvem fora de controle. Em alguns casos, cobranças fraudulentas passaram de US$ 100 mil em um único dia, com prejuízos acumulados chegando a US$ 1 milhão antes do acesso ser revogado.
Os criminosos entram por tokens de nuvem expostos, chaves de API vazadas, contas de serviço mal configuradas e até portais falsos que enganam usuários para colar dados de sessão ativos. O Google diz que a campanha atingiu organizações de finanças, varejo, tecnologia e transporte na América do Norte, América do Sul e Ásia-Pacífico.
A receita é rápida e agressiva: credenciais roubadas viram escalada de privilégios, reconhecimento interno, clonagem de repositórios de código e novas contas de backdoor. A lição é clara: trate chaves de API de LLM como segredos de alto valor, faça rotação frequente, monitore picos súbitos de gastos na nuvem e desligue endpoints expostos antes que a conta exploda.