Falha no Siemens Software Center é explorada em ataques ClickFix para instalar trojans de acesso remoto
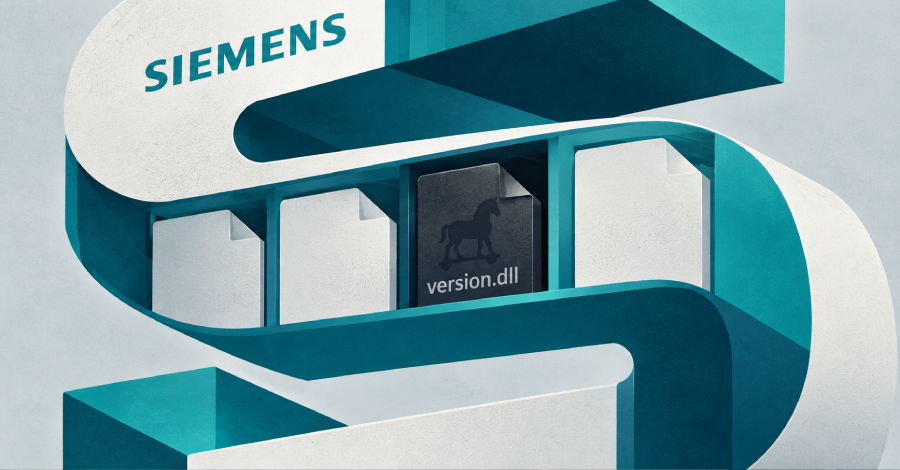
A Siemens corrigiu uma vulnerabilidade de alta severidade de DLL sideloading no Software Center, rastreada como CVE-2026-110936 e com pontuação CVSS v4 de 8.4, após confirmar que a falha estava sendo explorada ativamente. O problema permitia que atacantes colocassem uma DLL especialmente construída em um diretório pesquisado pela aplicação, resultando em execução arbitrária de código com os mesmos privilégios do serviço afetado. A correção chega na versão 4.0.9.8.
A campanha é um estudo de caso sobre abuso de confiança. Os atacantes usaram uma cópia legítima e assinada digitalmente do Siemens Software Center e plantaram ao lado dela um archive.dll malicioso, acionando o msiexec.exe para executar um pacote MSI que inicia toda a cadeia. Como o binário usado como isca parece legítimo e a versão 3.5.8.7 carregava arquivos auxiliares da própria pasta sem validação, o código malicioso passou direto pelas defesas.
Pesquisadores atribuem a atividade a uma plataforma de entrega ClickFix chamada Romulus, já usada para distribuir o Legion Loader e outros malwares. Algumas campanhas chegaram a abusar de GPTs personalizados maliciosos no ChatGPT para levar vítimas a páginas falsas com a isca ClickFix, que executa PowerShell para instalar o MSI e, por fim, um trojan de acesso remoto. A Siemens divulgou indicadores de comprometimento, incluindo dois IPs de comando e controle e um domínio de distribuição, e recomenda atualizar imediatamente, bloquear a infraestrutura listada e caçar processos SiemensSoftwareCenter.exe iniciados pelo msiexec.exe a partir de AppData\Local\Programs.