
Falha crítica no Xen Orchestra é explorada ativamente e entrega acesso admin com um cookie forjado
Uma falha crítica de bypass de autenticação no Xen Orchestra está sendo explorada ativamente, e o preço da entrada é um único cookie forjado. A Vates VMS rastreia o problema como VSA-2026-062 e até agora não existe CVE atribuído, o que significa que defensores estão correndo atrás de uma ameaça real com um mapa incompleto.
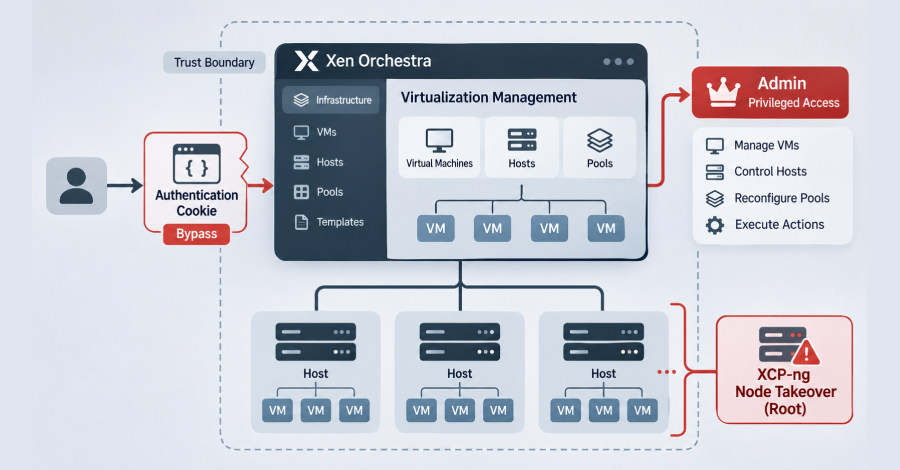
A mecânica é brutal pela simplicidade: o parsing de cookie do REST transforma um valor authenticationToken em um objeto vazio, o provedor de tokens aceita sem exigir uma string e a coleção devolve o primeiro token correspondente. A partir daí o atacante se autentica como o dono daquele token e extrai IDs de tokens de login reutilizáveis pela rota de usuários, conquistando privilégios de admin, execução de código arbitrário nos pools gerenciados e takeover total de nós XCP-ng como root.
Os pesquisadores ligaram a atividade a uma infraestrutura já sinalizada como servidor de comando e controle do RedLine Stealer, incluindo um IP conhecido e um domínio TOR. As correções estão em Xen Orchestra 6.9.1 e 6.10.0, além do xo-server 5.211.2 e 5.213.1. Se não for possível aplicar o patch agora, mantenha as instâncias fora da internet pública, bloqueie os indicadores conhecidos, rejeite tokens vazios no WAF ou proxy reverso e troque todas as senhas e segredos da máquina.