Gamepad
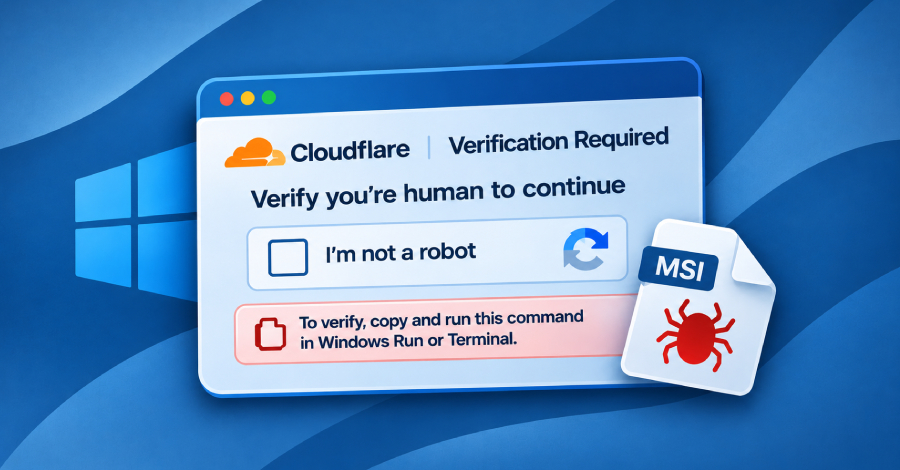
Uma nova plataforma de distribuição de malware chamada ROMULUS está transformando falsas telas de verificação em controle remoto total de máquinas Windows. Pesquisadores da Blackpoint Cyber identificaram a operação distribuindo um trojan de acesso remoto até então desconhecido, o CNCMachineRMS, por meio de iscas ClickFix que convencem a vítima a colar e executar comandos maliciosos por conta própria.

Depois de entrar no sistema, o trojan é um pesadelo: controle da área de trabalho em tempo real, transmissão de tela, captura de microfone e câmera, gerenciamento de arquivos e execução de payloads sob demanda. A cadeia de infecção abusa de binários assinados, DLL sideloading e até GPTs personalizados do ChatGPT para levar pessoas a sites maliciosos, enquanto o tráfego de comando se esconde dentro de DNS over HTTPS.

O cenário maior é uma epidemia de ClickFix se espalhando por dezenas de milhares de sites WordPress comprometidos, páginas falsas da Amazon e do Claude e anúncios maliciosos no Google. A lição é dura e direta: nenhuma verificação legítima vai pedir para você colar um comando no Executar do Windows ou no terminal. Trate todo pedido desse tipo como um atacante na sua porta.

Ataques ROMULUS ClickFix instalam RAT furtivo que pode te vigiar pela sua própria webcam

Uma nova plataforma de distribuição de malware chamada ROMULUS está transformando falsas telas de verificação em controle remoto total de máquinas Windows. Pesquisadores da Blackpoint Cyber identificaram a operação distribuindo um trojan de acesso remoto até então desconhecido, o CNCMachineRMS, por meio de iscas ClickFix que convencem a vítima a colar e executar comandos maliciosos por conta própria.

Depois de entrar no sistema, o trojan é um pesadelo: controle da área de trabalho em tempo real, transmissão de tela, captura de microfone e câmera, gerenciamento de arquivos e execução de payloads sob demanda. A cadeia de infecção abusa de binários assinados, DLL sideloading e até GPTs personalizados do ChatGPT para levar pessoas a sites maliciosos, enquanto o tráfego de comando se esconde dentro de DNS over HTTPS.

O cenário maior é uma epidemia de ClickFix se espalhando por dezenas de milhares de sites WordPress comprometidos, páginas falsas da Amazon e do Claude e anúncios maliciosos no Google. A lição é dura e direta: nenhuma verificação legítima vai pedir para você colar um comando no Executar do Windows ou no terminal. Trate todo pedido desse tipo como um atacante na sua porta.

Autor: Ivan Carlos

Publicado: 2026-11-20 06:10

Atualizado: 2026-11-20 06:10