
Operação Endgame desmonta Gootloader, CastleRAT e StealC e apreende 6,4 milhões de logins roubados
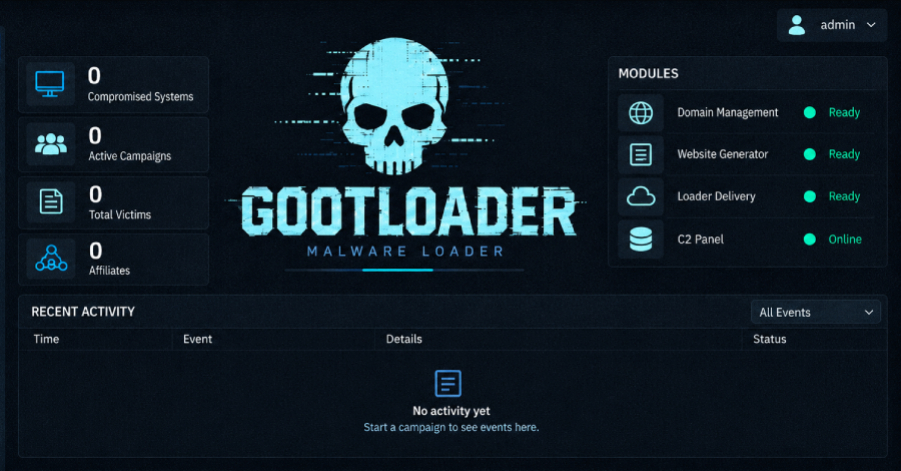
Uma operação policial internacional desferiu um golpe importante contra o cibercrime ao derrubar servidores ligados ao Gootloader, CastleRAT e StealC e apreender cerca de 6,4 milhões de logins roubados de mais de 40 mil vítimas. As autoridades também confiscaram 235 servidores e 257 domínios, interrompendo ferramentas usadas para invadir computadores, roubar senhas e lançar ataques de ransomware.
O Gootloader se espalhava por meio de documentos jurídicos falsos em sites invadidos, muitas vezes WordPress, usando envenenamento de busca para atrair vítimas. Os investigadores removeram malware de centenas de sites comprometidos e orientam administradores a trocar senhas, ativar autenticação multifator, remover contas desconhecidas e atualizar WordPress, temas e plugins.
A ação faz parte da Operação Endgame, uma campanha coordenada contra a infraestrutura de malware. Vítimas podem usar serviços oficiais de verificação da polícia, e equipes de segurança estão compartilhando dados roubados com serviços como Have I Been Pwned e Shadowserver para ajudar a notificar e limpar sistemas infectados.