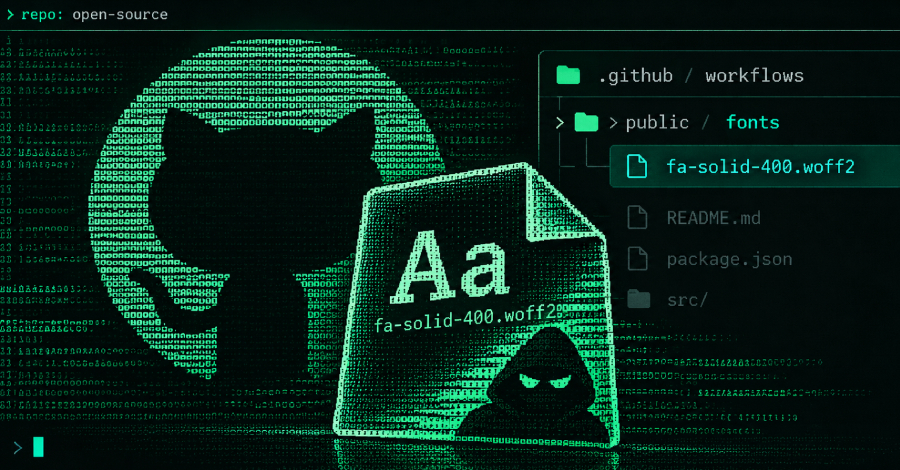
Ataque GhostAction esconde ladrão de credenciais em fonte falsa em 94 repositórios do GitHub
O ataque GhostAction evoluiu de workflows maliciosos no GitHub Actions para uma campanha completa de roubo de credenciais. Os atacantes usam um falso alerta de segurança do GitHub para pescar mantenedores de código aberto e, em seguida, autorizam silenciosamente um aplicativo OAuth com permissões de repositório, workflow e leitura de organização. O token roubado vira uma credencial reutilizável para alterar projetos e injetar workflows maliciosos em escala.
Um payload de segundo estágio se esconde em um arquivo de fonte falso e em um tasks.json do VS Code que executa ao abrir uma pasta de projeto. O alvo inclui chaves da AWS, tokens do PyPI e npm, logins do Git, credenciais de Kubernetes, chaves SSH privadas e credenciais de provedores de IA, com 94 repositórios comprometidos identificados. Desenvolvedores devem revisar permissões OAuth, arquivos de workflow e máquinas de trabalho imediatamente.