
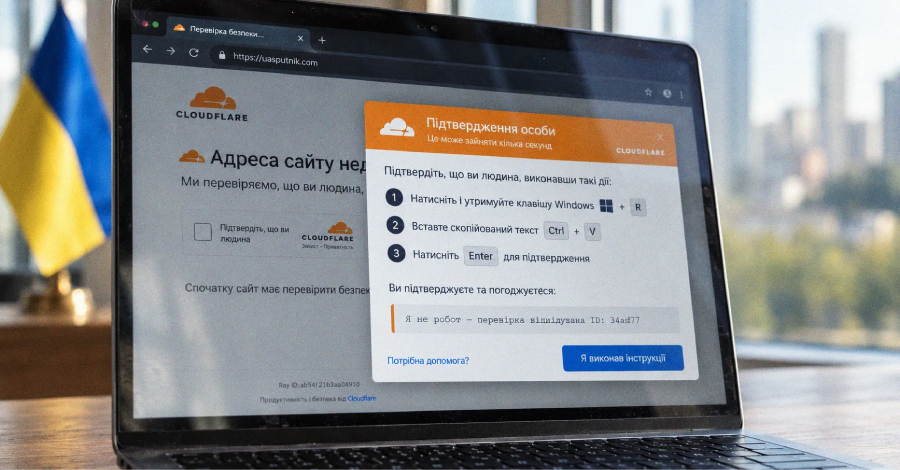
Sites ucranianos invadidos usam falsa verificação da Cloudflare para instalar o Psychedelic Stealer
Uma nova campanha ClickFix está sequestrando sites legítimos de empresas ucranianas, de uma clínica de tratamento capilar a uma livraria especializada, e trocando o conteúdo por telas falsas de verificação da Cloudflare. A vítima é instruída a colar um comando do Windows Installer no diálogo Executar, que baixa silenciosamente um infostealer até então desconhecido, batizado de Psychedelic.
Depois de entrar no sistema, o malware coleta senhas salvas e tokens de conta do Chrome, Edge, Brave, Opera, Vivaldi e Yandex, e ainda varre extensões e aplicativos de carteiras de criptomoedas como MetaMask, Trust Wallet, OKX Wallet, Exodus e Electrum. Ele também cria persistência via tarefa agendada e segue consultando seu servidor de comando e controle em busca de novas ordens.
Pesquisadores da Arctic Wolf ligaram a operação a artefatos em russo e a um painel de gestão de iscas exposto chamado Rublevka TDS, com a Ucrânia concentrando a esmagadora maioria das vítimas registradas. O recado é direto: se uma página pedir para você colar um comando no Executar do Windows para provar que é humano, feche a aba. Reforce sua privacidade com uma VPN confiável antes que a próxima isca chegue.