Aplicativos falsos de ChatGPT e Claude usam executáveis assinados para instalar mineradores de criptomoedas
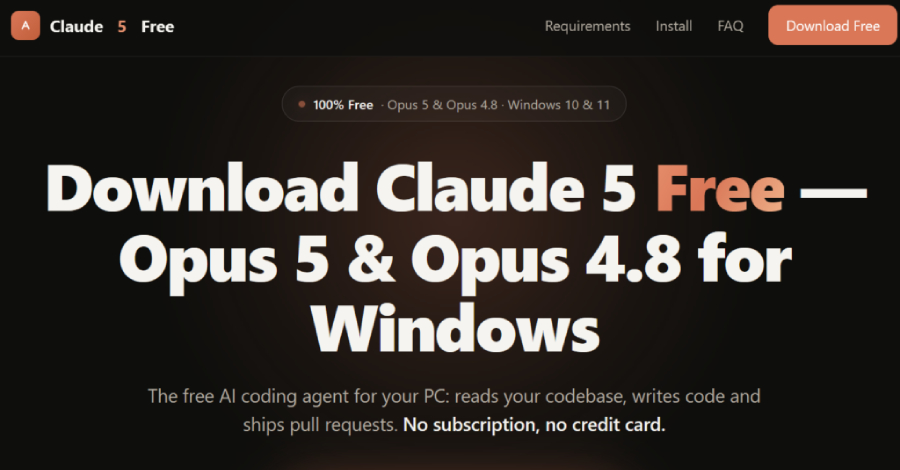
Pesquisadores da Check Point expuseram uma campanha chamada Yoba que espalha aplicativos falsos de desktop para ChatGPT e Claude por meio do GitHub e de envenenamento de resultados de busca. Os pacotes combinam executáveis legítimos e assinados da OpenAI e da Anthropic com DLLs maliciosas e usam DLL sideloading para iniciar silenciosamente um loader e um minerador de criptomoedas XMRig.
O malware se esconde atrás de truques antianálise, entrega de comandos via Telegram, consultas DNS-over-HTTPS e algoritmos de geração de domínio para evitar detecção. Ele também ignora sistemas com layouts de teclado associados à Rússia e a vários países vizinhos, uma pista sobre a consciência geográfica do operador. Baixe aplicativos de IA apenas de fontes oficiais e desconfie de resultados de busca por clientes de desktop gratuitos.