
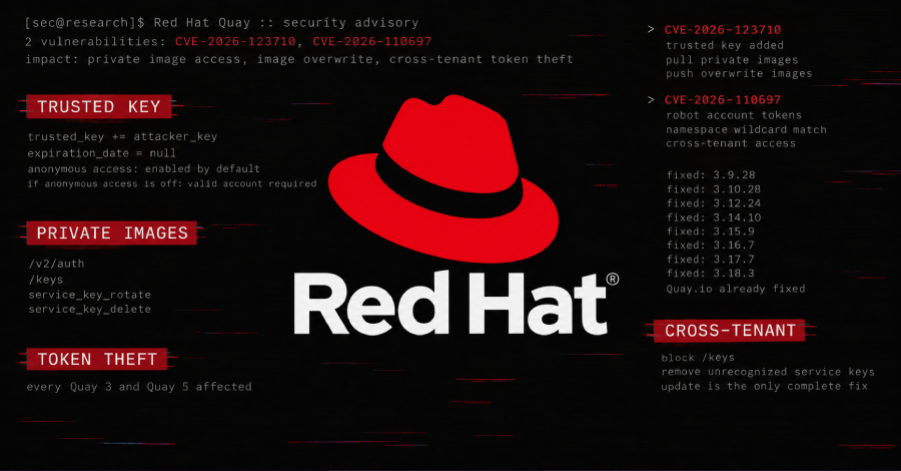
Falha crítica no Red Hat Quay permite ler e sobrescrever todas as imagens privadas de contêineres
A Red Hat acabou de confirmar uma falha de severidade máxima no Quay, o registro de contêineres que sustenta inúmeros pipelines internos e do OpenShift. Rastreado como CVE-2026-123710, com nota 9.8 no CVSS, o problema permite que um atacante que apenas consiga alcançar o registro injete sua própria chave de assinatura confiável, sem data de expiração, e depois emita tokens válidos para qualquer repositório da instância.
Na prática, imagens privadas ficam legíveis, segredos embutidas nelas são expostos e imagens podem ser sobrescritas, fazendo a versão envenenada se espalhar para todo sistema que fizer pull depois. A chave plantada sobrevive a reinicializações e continua funcionando mesmo após trocas de senha, e a Red Hat é direta: desligar o acesso anônimo não protege ninguém.
Uma segunda falha, CVE-2026-110697, com 9.9, permite que qualquer usuário capaz de criar um namespace roube tokens de robot accounts de outros tenants por meio de um curinga SQL não escapado e injete imagens maliciosas direto no CI/CD. Existem builds corrigidos para oito ramificações do Quay 3, então a ordem é bloquear o endpoint /keys, caçar chaves de serviço aprovadas sem expiração, rotacionar tokens de robot e atualizar agora.