
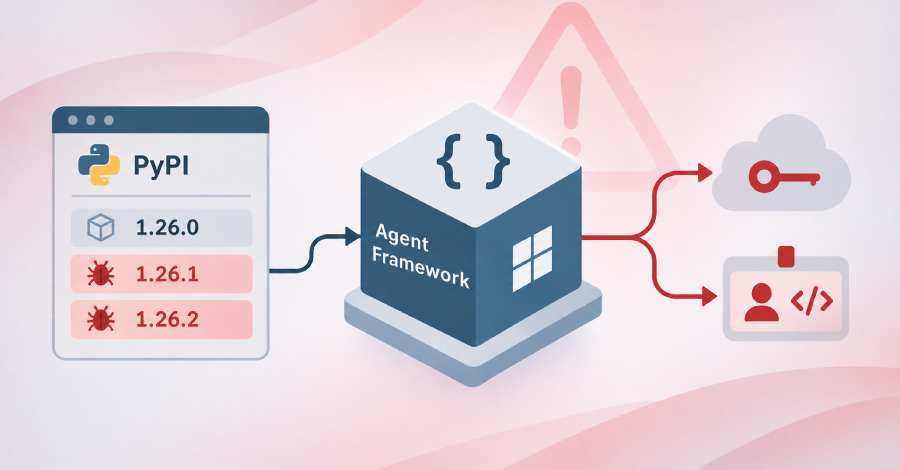
Pacote agent-framework da Microsoft é comprometido para roubar credenciais de nuvem
Um alerta grave de cadeia de suprimentos atinge o ecossistema de desenvolvimento de IA: versões maliciosas do pacote agent-framework, da Microsoft, foram publicadas no PyPI e colocadas em quarentena após instalarem um ladrão de credenciais que é executado a cada inicialização do Python. As versões 1.26.1 e 1.26.2 foram publicadas com 33 minutos de diferença e miram dados de ambiente, tokens de nuvem e segredos de desenvolvedores.
O payload busca arquivos do Azure CLI, credenciais de npm e pip, segredos de SSH e Git, configurações do Docker, tokens do Hugging Face, tokens OIDC do Azure DevOps, tokens de identidade gerenciada e metadados de instância. Com cerca de 190 mil downloads por mês, o alcance do pacote exige ação imediata: fixar o agent-framework na versão 1.26.0, isolar sistemas expostos, rotacionar credenciais a partir de uma máquina limpa e auditar logs de nuvem e CI.