
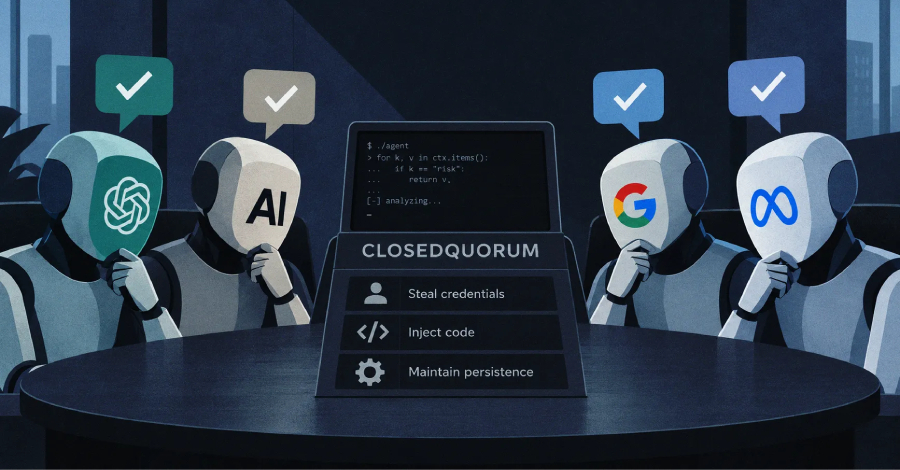
Este malware para Windows deixa quatro modelos de IA votarem sobre o que fazer em seguida
Um novo implante para Windows chamado CLOSEDQUORUM faz algo que os pesquisadores nunca tinham documentado antes: entrega as decisões de comando e controle para a inteligência artificial. Em vez de esperar ordens de um servidor do atacante, ele pergunta a até quatro serviços comerciais de IA, DeepSeek, Qwen, Mistral e Google Gemini, qual deve ser o próximo passo, e executa a ação que receber mais votos.
As opções são pesadas. O malware pode extrair credenciais da memória do Windows, roubar senhas salvas do Chrome, Edge e Firefox e varrer dados de carteiras cripto como MetaMask, Exodus e Ethereum. Também consegue injetar código em outros processos e criar três formas diferentes de persistência com nomes temáticos de Windows Update para parecer atividade normal do sistema.
A Cisco Talos, que encontrou a amostra, afirma que a versão pública está incompleta e nunca foi vista funcionando de ponta a ponta, mas o design sozinho já marca uma virada. Os atacantes estão terceirizando decisões para serviços que não controlam, uma arquitetura tão frágil quanto assustadora. A recomendação é caçar comportamento, não domínios, e observar tráfego de IA se misturando silenciosamente com acesso ao LSASS, injeção de processos e webhooks do Discord. Se você se importa com sua privacidade, uma VPN confiável e hábitos mais rígidos deixaram de ser opcionais.