
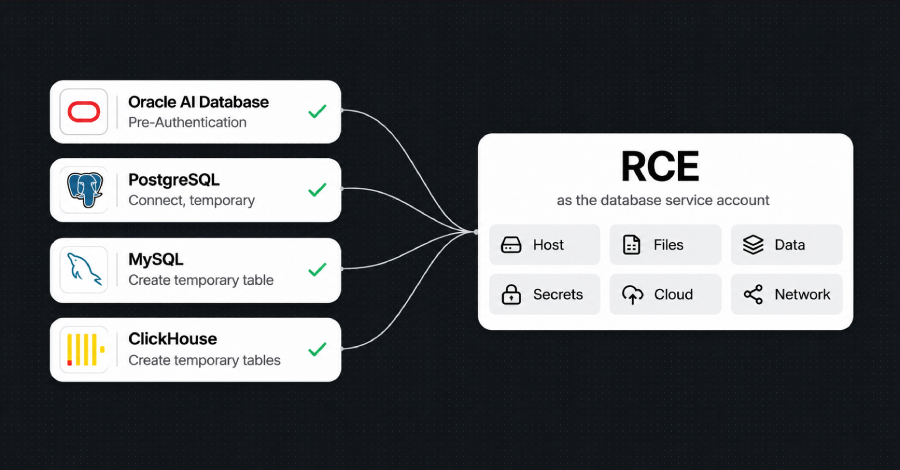
Falhas críticas em bancos de dados permitem execução de código no PostgreSQL, MySQL e Oracle
Pesquisadores de segurança demonstraram uma nova classe perigosa de ataques a bancos de dados que pode transformar acesso SQL comum em execução de código no servidor. As provas de conceito atingem PostgreSQL, MySQL, Oracle e ClickHouse, mostrando como contas de baixo privilégio ou endpoints expostos podem chegar a falhas de corrupção de memória no próprio motor do banco.
A cadeia envolvendo Oracle é especialmente alarmante porque, segundo o estudo, não exige login quando combinada com um endpoint web exposto. Fornecedores já publicaram correções para várias falhas, mas o ClickHouse ainda não tem CVE e não possui versão corrigida confirmada. A recomendação é aplicar atualizações imediatamente e revisar privilégios de contas, especialmente direitos de criação de tabelas temporárias e objetos.